Suklastoti CAPTCHA kodai apgauna žmones, kad šie palengvintų įsilaužimą į savo kompiuterius
Saugumo tyrėjai atkreipia dėmesį į vis dažniau pasitaikančias „ClickFix“ pagrįstas grėsmes. Ši socialinės inžinerijos technika dabar taikoma tiek paprastose, tiek sudėtingose kenkėjiškose kampanijose. Dar blogiau, kad naudotojai neskiria pakankamai dėmesio tam, ko iš jų prašo nepažįstami žmonės internete.
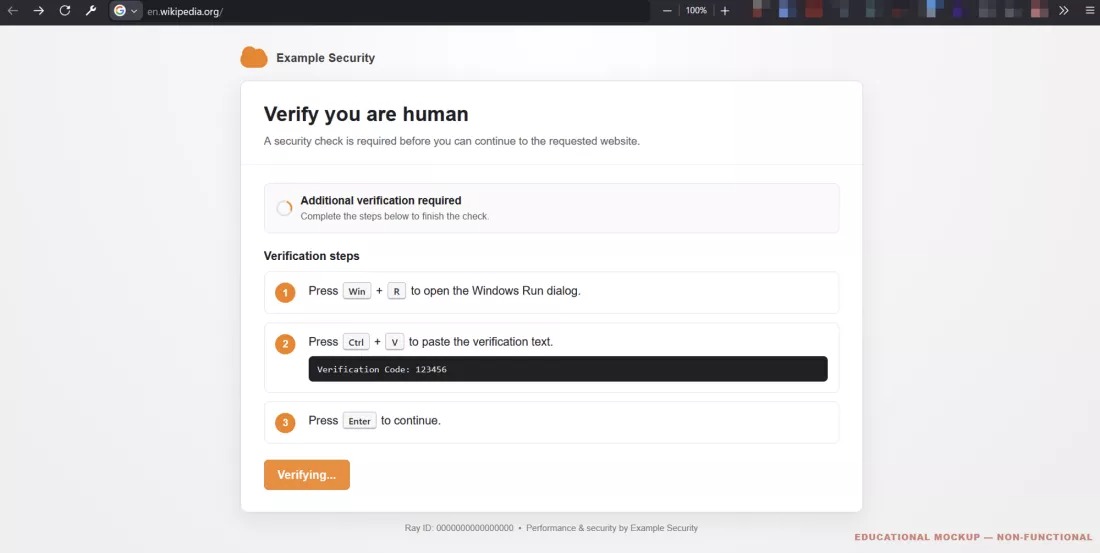
Tipiškos „ClickFix“ socialinės inžinerijos atakos prasideda iškylančiu langu, kuris pasirodo virš patikimo tinklalapio ir pateikia skubius nurodymus. Kibernusikaltėliai pasinaudoja CAPTCHA langais, kad socialinės inžinerijos bandymas būtų veiksmingesnis, prašydami naudotojų nukopijuoti, įklijuoti ir įvykdyti paslėptą komandą iš „Windows“ ar „Mac“ komandų eilutės.
Pasak saugumo tyrėjo Kevino Beaumonto, „ClickFix“ aukos užplūsta „Reddit“ pagalbos prašymais. Kibernusikaltėliai dabar įsilaužia į teisėtas svetaines, kad sukurtų naujas „ClickFix“ pagrįstas atakas, leidžiančias jiems lengviau apgauti nieko neįtariančius naudotojus, kad šie vykdytų kenkėjiškas komandas iš tinklalapių, kuriuos jie reguliariai lanko.
Beaumont mano, kad verslo organizacijos, veikiančios „Windows“ ekosistemoje, gali neutralizuoti „ClickFix“ ir kitas su komandų eilute susijusias grėsmes visiškai išjungdamos „Pradėti“ / „Vykdyti“ komandų eilutės funkciją. „Microsoft“ siūlo specialias grupės politikas, užkertančias kelią tam tikroms naudotojų grupėms naudotis komandų eilutės funkcija, nors daugumai įmonių tokia kraštutinė saugumo priemonė greičiausiai nebus reikalinga.
„ClickFix“ grėsmės puikiai tinka kenkėjiškų programų platinimui, nes šis socialinės inžinerijos metodas pašalina būtinybę kurti „tikrą“ tinklo infrastruktūrą, skirtą kenkėjiškų programų pristatymui į tikslinius kompiuterius. Norint pristatyti kenkėjiškų programų paketą, nereikia užgrobti jau esančių sistemų, naudoti „Microsoft“ patikimų sertifikatų ar keisti kenkėjiškų valdymo ir kontrolės domenų.
Ši technika yra tokia veiksminga, kad Rusijos valstybės remiami veikėjai ir kitos APT grupės jau integravo „ClickFix“ į savo sudėtingą veiklos modelį. Suklastoti CAPTCHA langai dabar gali būti randami viešai prieinamuose „Google Sheets“ dokumentuose ar netgi blokų grandine pagrįstuose išmaniuosiuose sutartyse.
Programinės įrangos tiekėjai bando priešintis, kurdami naujas apsaugos priemones tiek „Windows“, tiek „Mac“ ekosistemoms. Tačiau kenkėjiškų programų kūrėjai taip pat įsitraukė į šį ginklavimosi varžymąsi, tyrinėdami naujus atakos metodus, kurie ir toliau veikia. Tyrėjai įspėja, kad „ClickFix“ pagrįsta saugumo epidemija artimiausiu metu neišnyks. Vis didėjantis naudotojų, ieškančių paprastesnių kompiuterio naudojimo būdų, skaičius gerokai palengvina kibernetinių nusikaltėlių darbą, nei turėtų būti.
 Loading ...
Naujausi komentarai