Kibernetinės atakos prieš šaldytuvus išplito Europoje, sugadinta kalnai maisto
Praėjusį mėnesį įvykęs kibernetinis išpuolis prieš Prancūzijos maisto prekių parduotuvių šaldytuvus tapo brangiai kainavusiu priminimu apie riziką, susijusią su pasitikėjimu daiktų internetu kritinės infrastruktūros srityje. Šią savaitę įvykę nauji išpuoliai rodo, kad kelios Europos šalys susiduria su tomis pačiomis pažeidžiamomis vietomis, o tikėtina, kad kaltininkai yra neatsargios saugumo praktikos ir pasenusios sistemos.
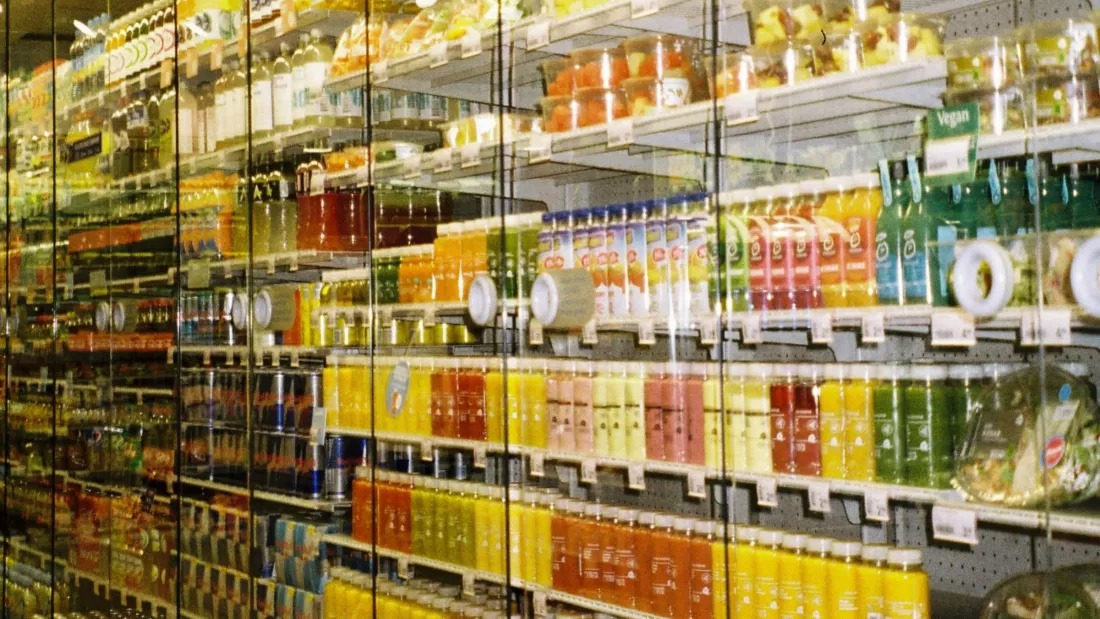
Pirmadienį kibernetinė ataka prieš su internetu sujungtas šaldymo sistemas sugadino maistą maisto prekių parduotuvėse mažiausiai septyniose Europos šalyse; viena Belgijos „Delhaize“ parduotuvė savo nuostolius įvertino 100 000 eurų. Ši ataka primena tą, kuri spalio viduryje ištiko Prancūzijos maisto prekių parduotuves, atskleidžiant didžiules saugumo spragas.
Maisto prekių parduotuvės ir tinklai Airijoje, Liuksemburge, Nyderlanduose, Belgijoje, Švedijoje, Suomijoje ir Estijoje pranešė, kad šaldytuvai buvo perjungti į atitirpinimo režimą, kai kuriais atvejais temperatūra pakilo iki 50 laipsnių Celsijaus, dėl to sugedo maistas, o daugelis lentynų liko tuščios. Prancūzijoje įvykusios atakos metu aušinimo sistemos buvo nustatytos į tą pačią temperatūrą, o padaryta žala įvertinta dešimtimis milijonų eurų.
ICA parduotuvės vadybininkas Stokholme pirmadienį naujienų agentūrai „Reuters“ sakė, kad darbuotojai nepastebėjo atakos kelias valandas, kuri įvyko 2 val. nakties vietos laiku, kai „viskas“ jau buvo sunaikinta. Tarp kitų nukentėjusių įmonių – „Delhaize“ Belgijoje ir Liuksemburge, „Carrefour“ bei „De Laet & Van Haver“ Belgijoje, „Coop“ Švedijoje ir kitos.
Kol kas neaišku, kas atsakingas už šiuos išpuolius. Niekas neprisiėmė atsakomybės, o bent kai kuriose nukentėjusiose parduotuvėse saugumo spragos yra tokios didelės, kad praktiškai bet kas galėjo patekti į jų sistemas.
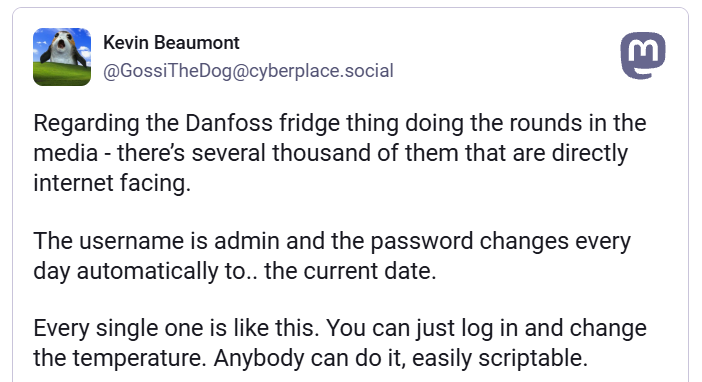
Saugumo tyrėjas Kevin Beaumont teigia, kad keli tūkstančiai „Danfoss“ valdymo sistemų yra tiesiogiai pasiekiamos iš interneto, o prisijungimo saugumas praktiškai neegzistuoja. Jo teigimu, naudotojo vardas yra „admin“, o slaptažodis kasdien keičiamas į einamąją datą. „Claroty“ tyrimas rodo, kad yra paslėptas kasdieninis kodas, sudarytas iš datos, kuris apeina tikrąjį slaptažodį – šią spragą „Danfoss“ jau pašalino.
Be to, daugelyje paveiktų sistemų veikė pasenusi programinė įranga, o kai kurios iš jų apskritai negali gauti pataisų, nes jų gyvavimo ciklas jau pasibaigęs – tai dažna „IoT“ įrenginių rizika. „Shodan.io“ rodo tūkstančius pažeidžiamų „Danfoss“ įrenginių, iš kurių daugiau nei pusė yra Prancūzijoje, o kiti – Pietų Afrikoje ir kitur.
 Loading ...
Naujausi komentarai